在医院,我们守护的是生命的底线。然而,在数字化浪潮席卷之下,另一条看不见的“生命线”——数据安全,正面临着前所未有的威胁。这片没有硝烟的战场,关乎的不仅是医院的正常运转,更是每一位患者的隐私与尊严。
当“救命数据”成为“致命漏洞”:现代医院的切肤之痛
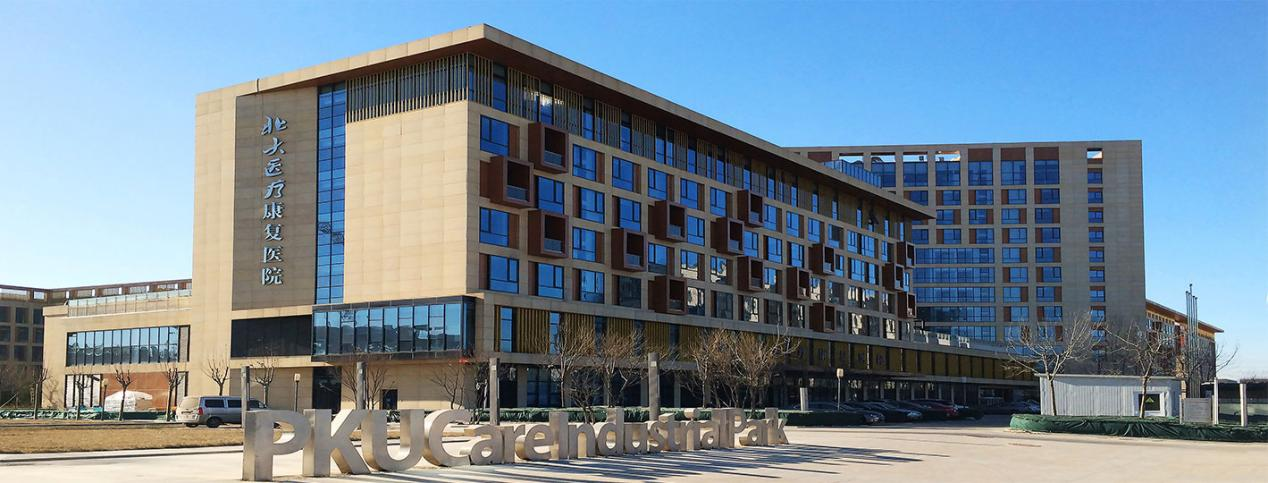
走进北京这家三级专科康复医院的机房,海量数据正以前所未有的速度流动着:数以亿计的门诊记录、精细的影像档案、敏感的科研数据、核心的财务信息……这些数据,是医院智慧医疗的“大脑”,也是患者健康的“数字基因”。然而,在项目建设之初,院方项目负责人用“坐在火山口”来形容他们的处境。
痛点一:数据资产“家底不清”,安全从何谈起?
“我们拥有海量数据,但它们具体在哪里?有多少?敏感程度如何?在项目开始前,这几乎是一笔‘糊涂账’。”项目负责人坦言,数据分散在数百个业务系统中,有的在核心数据库,有的在虚拟化平台,有的甚至存在于医护人员的临时办公电脑上。这种“盲人摸象”的状态,使得安全防护如同“大海捞针”,无法精准施策。
痛点二:数据分类“一盘散沙”,管控措施“一刀切”。
一份普通的体检报告与一份涉及遗传的特殊诊断报告,其敏感级别天差地别。但在过去,医院缺乏科学、统一的数据分类分级标准。导致的结果是:要么对全部数据实施高强度管控,严重制约医疗效率和科研协作;要么管控过松,致使高敏感数据与普通数据“一视同仁”,暴露在巨大的风险之下。
痛点三:应用系统“重功能,轻安全”,数据泄露防不胜防。
HIS、PACS、LIS等核心应用系统是数据交互的核心区。然而,传统安全建设往往更关注网络边界,对应用层自身的数据安全漏洞关注不足。SQL注入、越权操作、API接口滥用……任何一个微小的应用层漏洞,都可能导致整座“数据大厦”的崩塌。
痛点四:数据权限“粗放管理”,内控风险居高不下。
“一个护士的账号,是否能看到整个病区所有病人的历史数据?一个实习医生的权限,能否接触到核心的科研数据分析库?”权限的混乱与过度授权,是内部数据泄露最主要的温床。原则应是“最小权限”,但现实中却常常是“按需分配”演变为“按职分配”,为内控安全埋下了深水炸弹。
对症下药:北京金钻芯的“数据安全四维疗法”
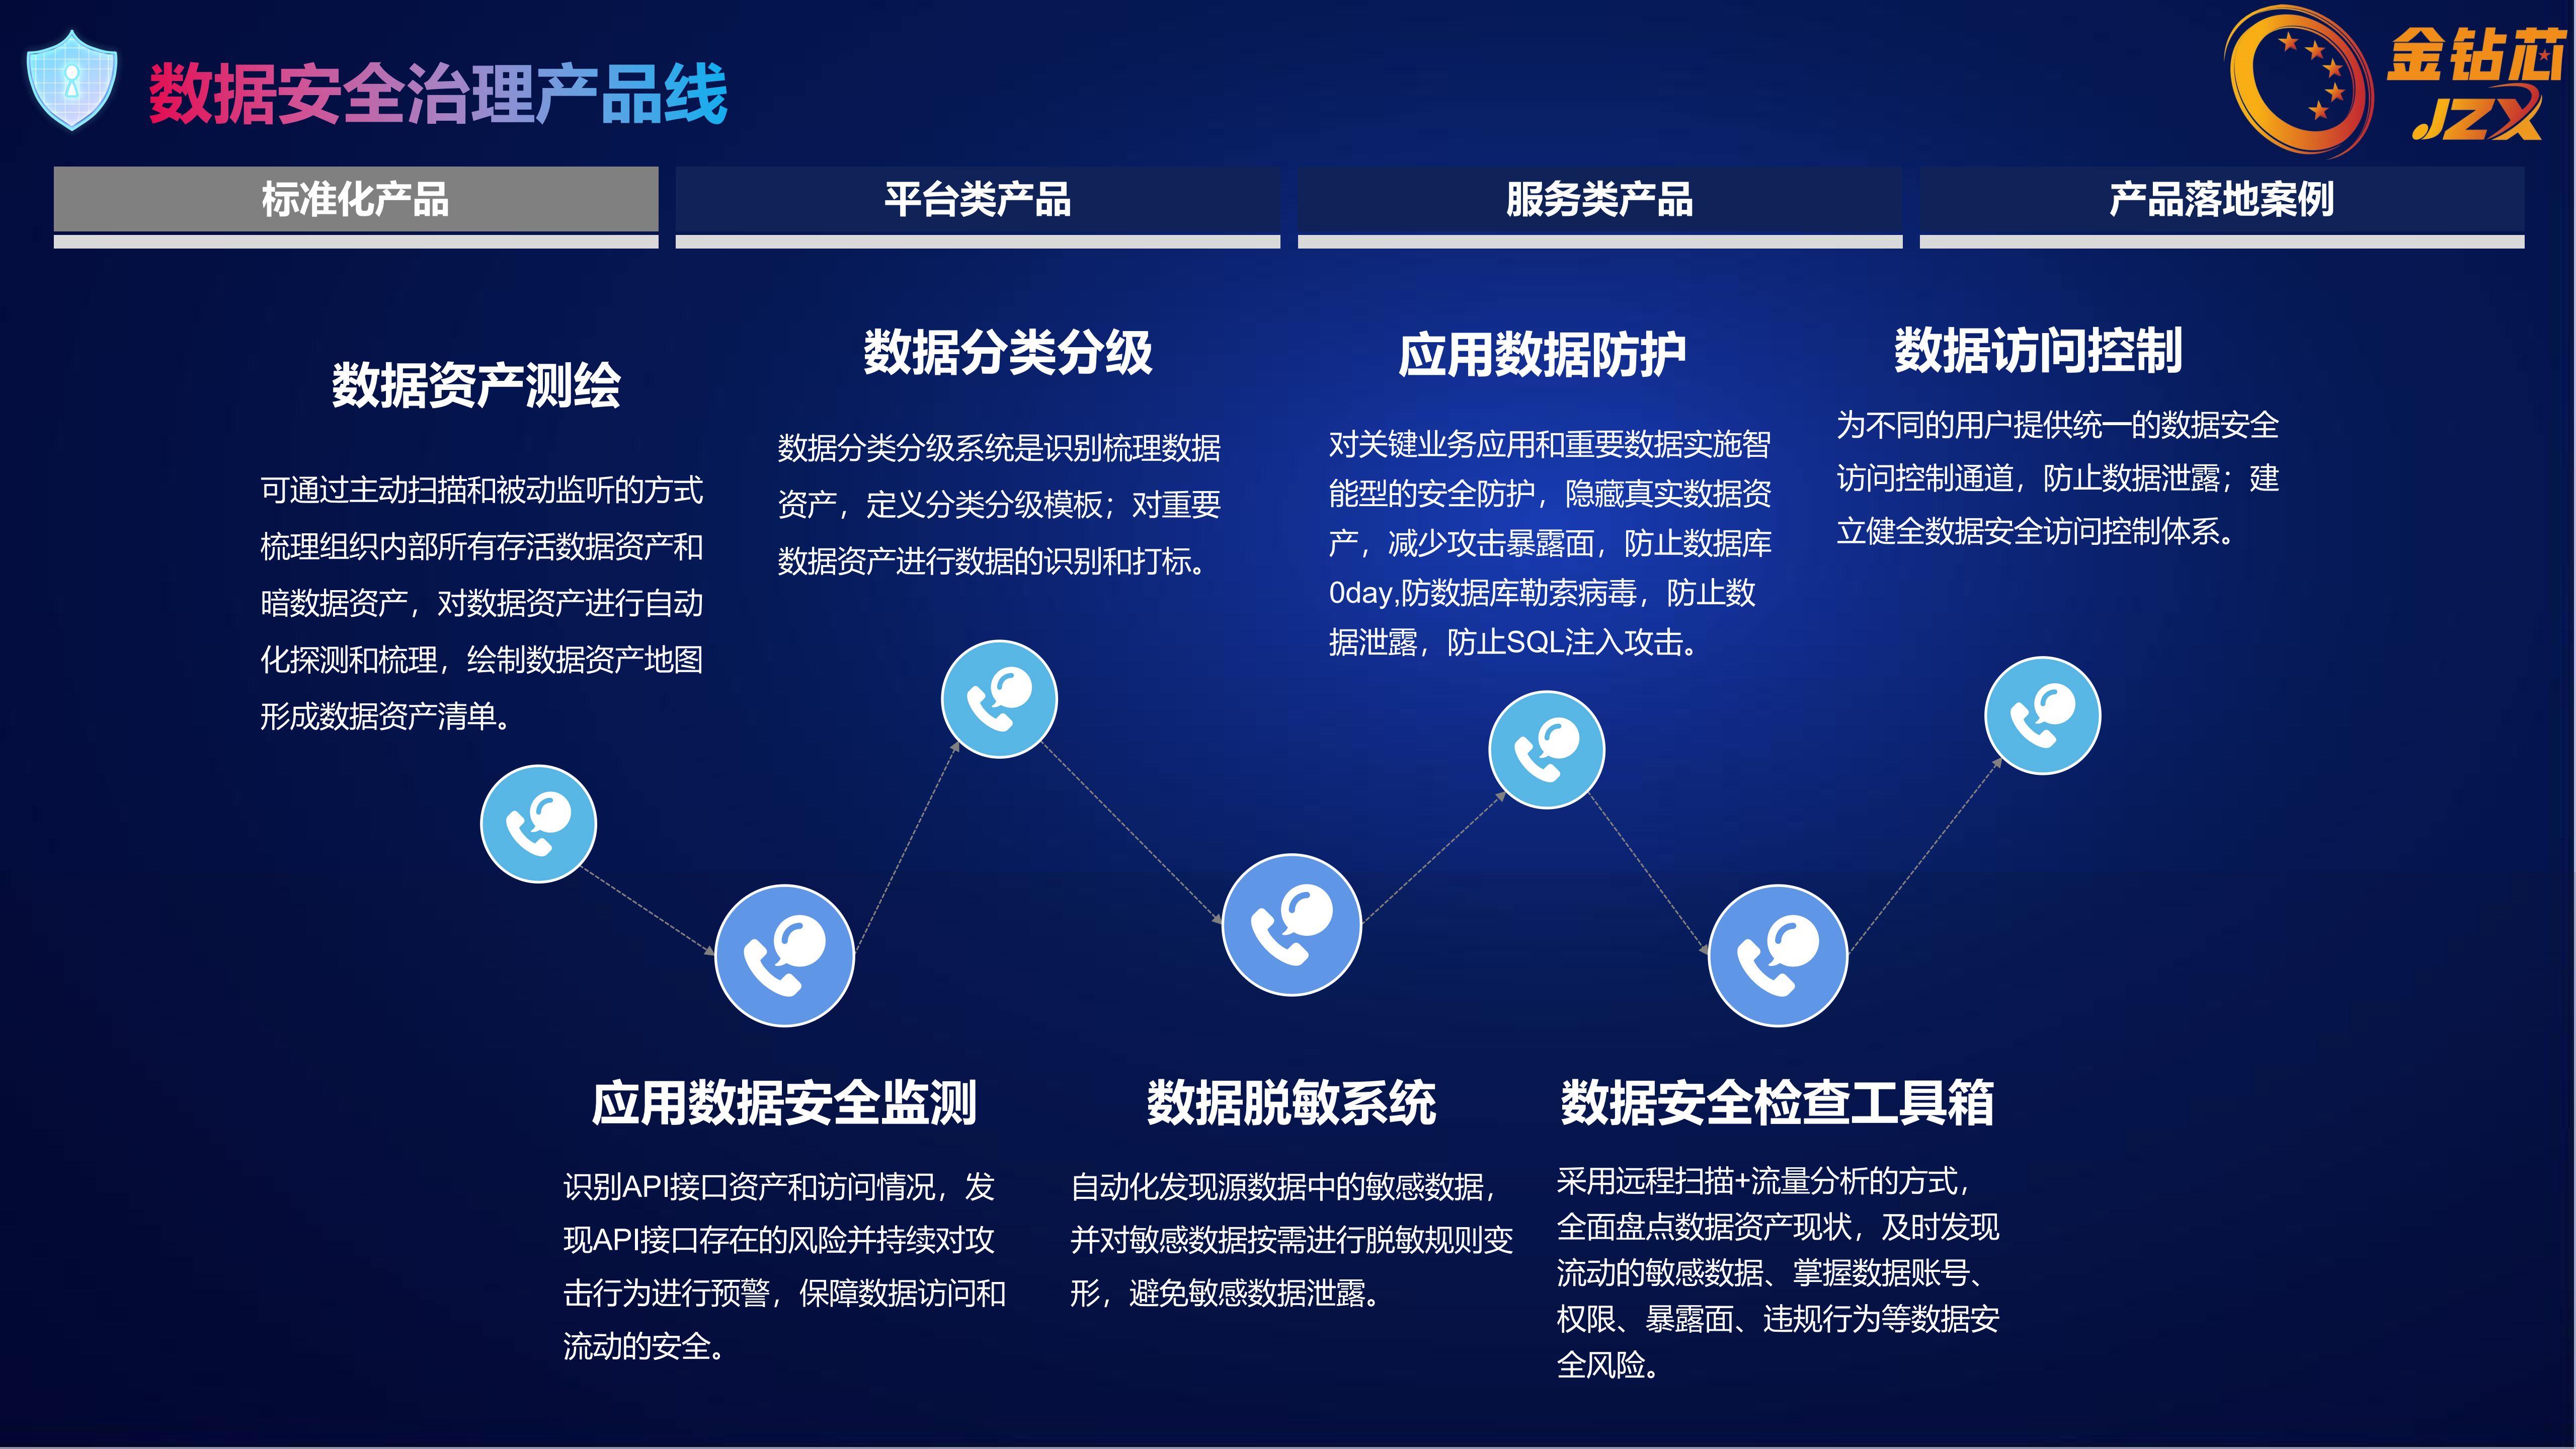
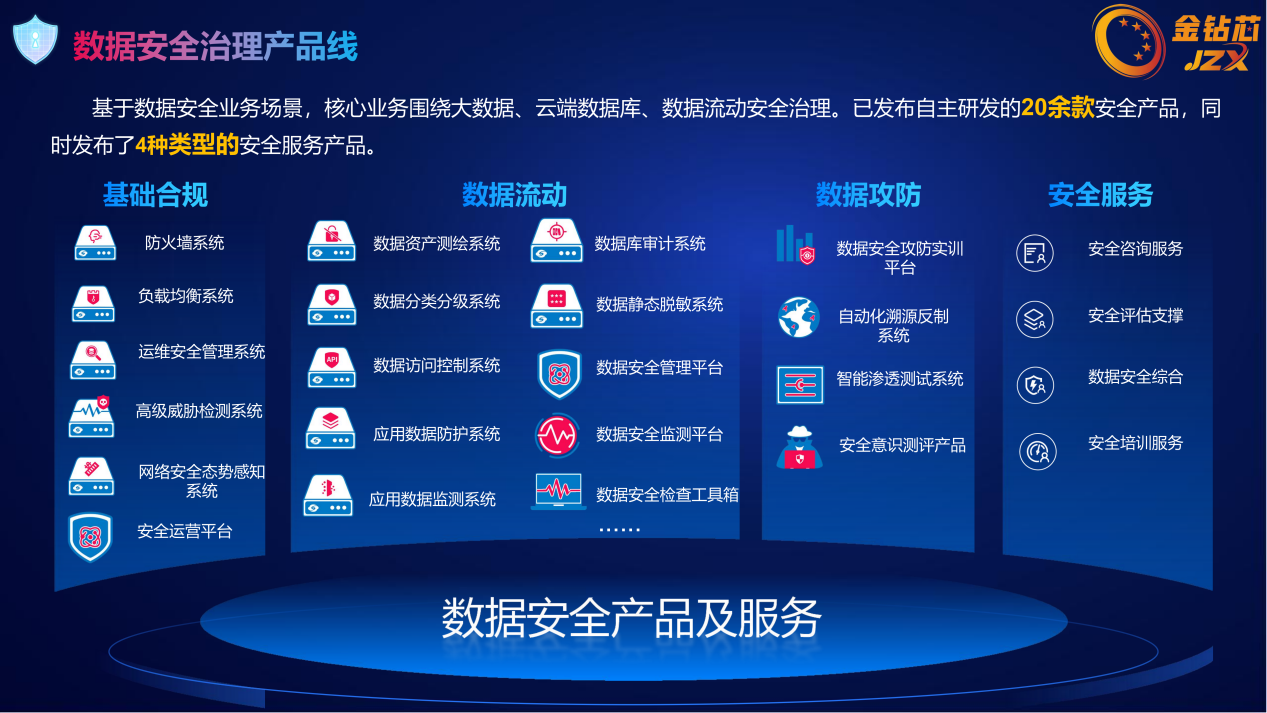
面对这些沉疴宿疾,北京金钻芯的专家团队没有采取“头痛医头、脚痛医脚”的碎片化方案,而是带来了一套体系化、精准化的“数据安全四维疗法”,旨在为医院构建免疫与防御并重的数据安全内生系统。
第一维:全景测绘,摸清数据“家底”
安全的第一步是可见。金钻芯运用智能数据资产测绘平台,对医院全网IP、端口、服务、应用系统进行了无死角扫描。更重要的是,通过深度流量分析和数据包解析技术,像“CT扫描”一样,清晰地勾勒出全院数据的动态流转图谱。
· 效果:医院首次有了一张“全域数据资产地图”。不仅清晰地掌握了数据总量、分布位置,更能看清数据从哪里来、到哪里去,哪些是“核心数据区”,哪些是“敏感数据流”。从此,安全治理告别了“盲人摸象”,进入了“按图索骥”的新阶段。
第二维:智能分级,贴上数据“身份证”
在摸清家底的基础上,金钻芯依据《医疗卫生机构网络安全管理办法》《中华人民共和国个人信息保护法》以及行业最佳实践,为医院量身定制了医疗数据分类分级标准。利用自然语言处理和行为分析引擎,对结构化与非结构化数据进行自动识别与分类。
·效果:每一份数据都被贴上了清晰的“身份标签”:公开级、内部级、敏感级、高度敏感级。例如,普通药品信息被标为内部级,而患者病历、遗传信息则被标记为高度敏感级。这套“数据身份证”成为后续所有精细化安全策略的基石,真正实现了“数据差异化管理,安全资源按需倾斜”。
第三维:应用加固,守护数据“交互枢纽”
应用系统是数据被访问和使用的核心入口。金钻芯在医院的HIS、EMR等关键应用前端部署了新一代应用数据安全防护体系,它超越了传统的WAF,具备更深度的威胁检测能力。
核心技术:
· 数据库审计与防护: 对所有访问数据库的操作进行全量记录和实时解析,一旦发现高危操作(如大批量下载、异常时间访问),立即告警并可自动阻断。
· API安全管控: 对微服务架构下的所有API接口进行梳理、鉴权与行为监控,防止数据通过API被恶意爬取。
· 防爬虫与泄露: 识别并阻断伪装成正常用户的自动化爬虫程序,防止患者信息、药品目录等被批量窃取。
· 效果: 应用层的数据泄漏风险被降至最低。管理部门现在可以实时看到“谁,在什么时候,通过哪个系统,对哪些数据,执行了什么操作”,实现了对核心业务数据交互的“可管、可控、可追溯”。
第四维:精细权限,贯彻“最小特权”原则
针对内部权限混乱的问题,金钻芯帮助医院构建了以身份为中心的动态访问控制体系。
· 实施路径:
1. 权限梳理: 对全院账号、角色与权限关系进行全面清理,回收冗余、过期的权限。
2. 角色建模: 基于岗位(如门诊医生、住院护士、科研人员)建立标准化的数据访问角色模型。
3. 动态授权: 结合上下文信息(如访问时间、地点、设备状态),进行动态的风险评估和权限授予。例如,医生只能在值班时间从其认证的办公电脑上访问其分管患者的数据。
4. 审批与脱敏: 对高敏感数据的访问,强制要求二次审批;在非必要场景下,对查询结果进行自动脱敏(如隐藏身份证号中间八位)。
· 效果: 彻底改变了以往粗放的权限管理模式。现在,每位员工只能访问其职责范围内“必须且最少”的数据,并且所有访问行为都有迹可循。即使账号凭证泄露,攻击者也无法借此横向移动,获取更多敏感信息。
成效卓著:从“如履薄冰”到“心中有数”
项目实施后,医院的数据安全态势实现了质的飞跃。
l管理层面: 决策者终于能“心中有数”,通过统一的安全运营中心大屏,全院数据安全态势一目了然,为安全管理决策提供了坚实的数据支撑。
l业务层面: 在保障安全的同时,并未牺牲效率。合理的权限划分和数据脱敏,既确保了医护人员高效开展工作,又完美满足了患者隐私保护的合规性要求。
l技术层面:工程师们从被动的“救火队”,转变为主动的“安全规划师”。他们能够提前预警风险,精准定位问题,安全运维效率提升了70%以上。
l合规层面: 全面满足国家网络安全等级保护(等保2.0)以及医疗行业数据安全的各项法规要求,在多次上级检查中获得高度评价。
结语:数据安全,是现代医院的“新基建”
在北京金钻芯的赋能下,这家北京医院成功地将数据安全从一项成本中心,转变为支撑其数字化转型的核心竞争力。他们守护的,已不仅仅是比特与字节,更是患者的信任、医学的进步和生命的重量。
在数字时代,数据安全就是医疗质量的新维度。 为数据筑起一道坚不可摧的防线,就是为每一个生命负责,为健康中国的未来负责。
关于金钻芯:北京金钻芯科技有限公司,深耕数据安全领域多年,致力于为政企客户提供从咨询、规划到建设、运营的一体化数据安全解决方案。我们相信,唯有专业,方能守护核心价值。