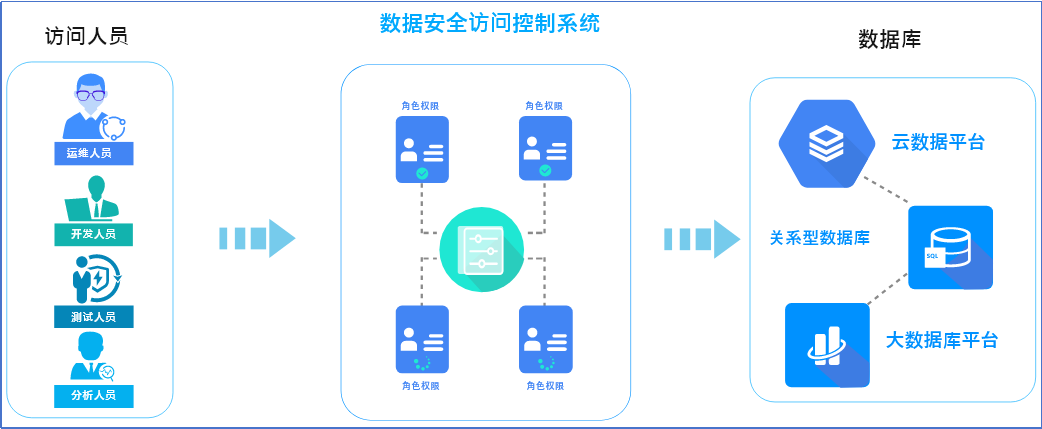
金钻数据安全访问控制系统是一款针对运维、开发、测试、分析、外包、共享等多种场景的访问控制类产品;可实现库表列细粒度权限管理、账户统一管理;根据人员角色来配置访问控制策略;为不同的用户提供统一的数据安全访问控制通道,防止数据泄露;建立健全数据安全访问控制体系。
核心功能
l统一管理
统一入口管理:集中管控所有数据访问入口。
统一身份管理:实现用户身份的统一认证和管理。
多类型数据资产支持:兼容各类数据库、大数据平台等数据资产。
统一访问控制体系:建立标准化的访问控制机制。
l权限控制
细粒度权限策略:实现表、行、列级别的精细权限控制。
数据防篡改:防止未经授权的数据修改。
SQL特征访问控制:基于SQL特征识别和阻断风险操作。
DDL/DML权限分离:分别控制数据定义语言和数据操作语言权限。
l数据脱敏
动态脱敏:敏感数据通过脱敏规则实时变形。
行业规则内置:包含个人信息及交通、金融、运营商、税务、政务等行业脱敏规则。
自定义扩展:支持用户自定义脱敏规则。
第三方安全共享:确保第三方人员在不接触核心数据的前提下完成工作。
l安全审计
全操作审计:记录经过网关的所有操作。
异常行为分析:基于审计信息分析越权、异常登录、SQL注入、高频访问等风险行为。
个人行为追溯:精确定位到个人账户的审计溯源。
特色功能
l三“虚”数据分身技术
数据实例分身:创建多个数据分身实例,实现数据逻辑隔离。
单独授权:为每个数据分身实例设置独立访问权限。
统一管理:在保持数据资产统一性的前提下实现多场景安全使用。
l多层次权限控制
主机权限控制:控制数据库主机的创建、删除等操作权限。
表权限控制:精细控制表的DDL(创建、删除、修改、清空)和DML(插入、查询、更新、删除)权限。
行级控制:限制对特定数据行的访问。
列级控制:隐藏敏感字段,实现列级权限管控。
l访问频次及误删控制
频次控制:设置每分钟、每小时、每天的访问总数和峰值限制。
防误删策略:设置修改删除数据的条数阈值,预执行SQL判断影响记录数。
资源保护:既保障数据安全,又减少对数据库资源的过度消耗。
l账户全生命周期管理
账户单一控制:精细到个人、机构的账号权限管理。
自然人关联:与自然人身份绑定,解决数据库账号共用问题。
有效期控制:多维度用户有效期管理。
行为溯源:便于用户行为分析和取证。
应用场景
l运维分析场景
现状挑战:
内部人员数量多,权限管理混乱。
运维人员权限过大,人为误操作难以避免。
内部数据泄漏风险高。
数据库权限账号无法实现一人一审计。
解决方案:
实现一人一权限库的账户管理。
数据细粒度访问控制(DDL、DML、数据行列,红名单控制)。
敏感数据动态脱敏。
用户行为个人审计追溯。
l数据共享场景
现状挑战:
单一账号密码共享全库数据。
审计机制不完备。
敏感数据外泄风险。
真实数据库暴露,鉴权机制薄弱。
解决方案:
不同资源访问规则,虚拟身份一一对应。
提供标准化数据库接口。
单一共享账号安全审计。
通过访问控制系统为数据共享增加防护层。
数据分身技术实现安全共享。