金钻数据资产测绘系统可通过主动扫描和被动监听的方式梳理组织内部所有存活数据资产和暗数据资产,对数据资产进行自动化探测和梳理,绘制数据资产地图形成数据资产清单,帮助用户了解数据资产现状、发现数据安全风险、监控数据流动行为、检查数据是否合规,为数据保护提供支撑。
系统架构
系统采用“引擎+功能+展示”三层架构:
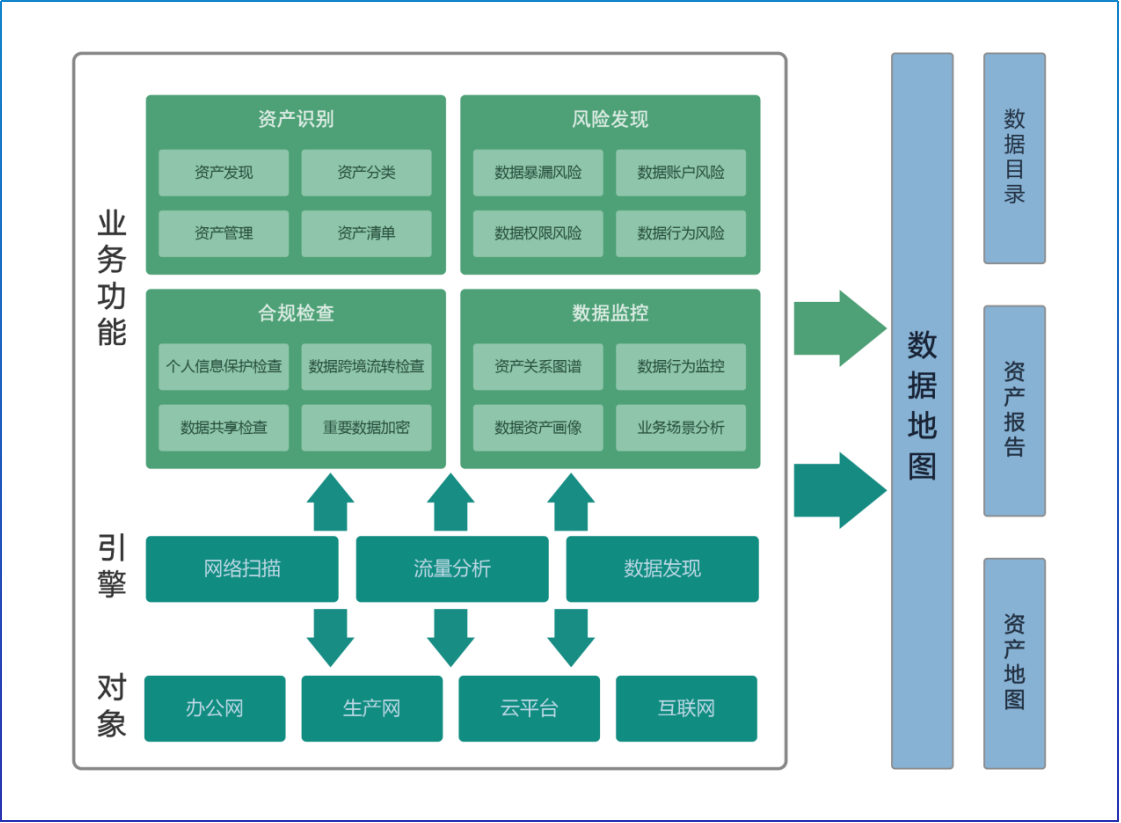
l数据采集层
网络扫描引擎:主动探测存活资产与服务。
流量分析引擎:镜像流量解析,识别数据流动与访问行为。
数据发现引擎:识别数据库、文件服务、API接口等数据资产。
l业务功能层
资产识别与管理:自动发现、分类、建档,生成资产清单。
风险发现与评估:检测暴露面、权限、账号、行为等多类风险。
合规检查:支持个保法、跨境数据、加密传输等检查项。
数据监控与画像:实时监控数据流动,生成资产画像与行为基线。
l展示与分析层
数据地图:静态资产分布与动态流量可视化。
关系图谱:展示业务系统、数据库、用户之间的访问关系。
风险大屏:集中展示资产风险分布与合规状态。
核心功能
l资产识别与管理
资产发现:基于IP、端口、协议等多维特征识别全网存活资产。
资产分类:按数据资产、应用资产、终端资产等进行多级标签化管理。
资产清单:以主机为单位,生成“一机一档”资产档案,支持责任人与部门关联。
l风险发现与管控
数据暴露面风险:结合CVE漏洞库进行漏洞扫描与整改建议。
权限与账号风险:检测Redis、Kafka、ES等组件的权限配置与弱口令。
行为风险识别:识别SQL注入、暴力破解、异常访问等行为。
暗资产与异常流量:发现未备案资产、超大流量、非工作时间访问等异常。
l合规检查与报告
个人信息保护检查:识别敏感个人信息存储与访问行为。
数据跨境检查:识别境外IP访问,统计跨境数据流。
数据共享检查:梳理数据共享设备与访问关系。
加密传输检查:验证HTTP/HTTPS、SMTP/SSH等协议加密情况。
l数据监控与画像
全流量行为监控:覆盖数据库、文件服务、邮件、运维协议等行为。
资产画像生成:动态展示资产流量、访问频次、关系网络等指标。
行为基线分析:基于历史数据建立正常行为基线,发现偏离行为。
典型应用
l政务云数据安全管理
需求:政务云平台数据资产规模大、系统复杂,需实现统一资产管理与风险监测。
方案:部署金钻数据资产测绘系统,对三朵政务云进行资产梳理、关系图谱构建、跨境数据监测。
效果:实现数据资产清单化、流动可视化、风险可预警。
l行业数据分类分级管控
需求:如交通、金融等行业需满足部委分类分级管理要求。
方案:通过流量监听与扫描结合,输出资产分类报告与权限风险分析。
效果:支持合规自查、访问关系梳理、风险分布统计。
l安全大数据平台探针
系统可作为节点探针,将资产、风险、行为数据通过Syslog或写入ES/Kafka,供安全大数据平台进一步分析处理。
实施效果
资产可知:全面掌握数据资产分布、类型、关系。
风险可管:实现从识别、评估到整改的闭环风险管理。
合规可证:满足多项法律法规检查要求,输出合规报告。
行为可控:建立数据访问行为基线,实时发现异常操作。
本系统以数据资产测绘为基础,构建了一套覆盖“识别—管理—监控—合规”的全链路数据安全防护体系,适用于政府、金融、交通、能源等多类场景,帮助企业在数字化转型中实现数据安全与业务发展的协同并进。