金钻应用数据安全防护系统是北京金钻芯科技有限公司自主研发的新一代数据安全防护产品。该系统基于零信任安全理念,采用先进的虚拟化防护技术和私有安全协议,构建在业务应用与数据库之间的安全防护层,实现对数据访问的智能管控和全面防护。
作为数据安全访问的智能网关,系统专注于解决传统网络安全设备在数据库防护方面的不足,特别针对数据库0day漏洞、勒索病毒、SQL注入等高级威胁提供专门防护,填补了应用层与数据库层之间的安全防护空白。
系统架构
系统采用分层架构设计,主要包括:
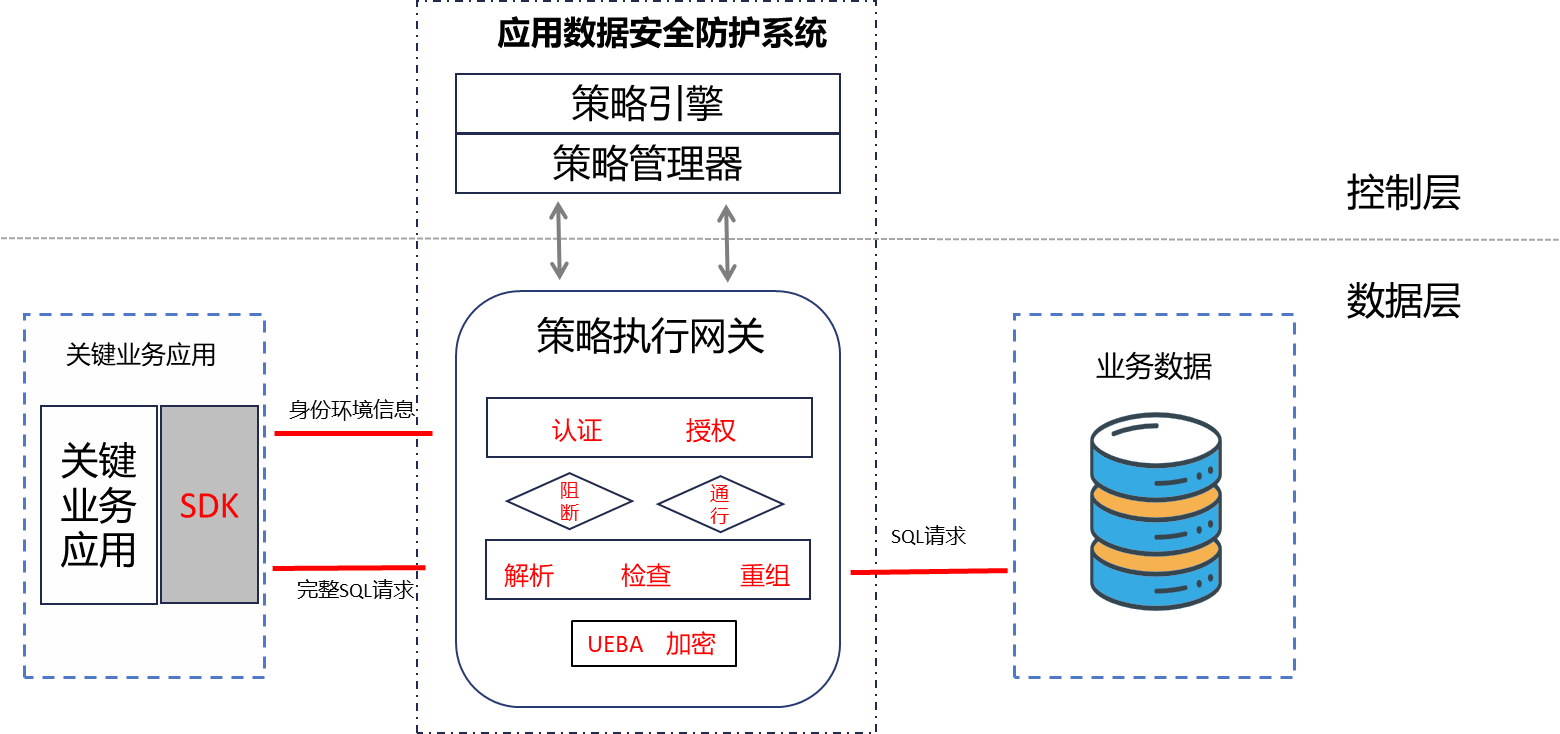
安全管控中心:负责策略管理、安全审计、风险分析和系统监控。
防护网关集群:执行虚拟引擎防护、SQL解析、访问控制等核心安全功能。
私有SDK组件:嵌入业务应用中,实现安全连接、环境感知和数据加密。
密钥管理系统:提供完善的密钥生命周期管理和加密算法支持。
系统支持多种部署方式,包括物理设备、虚拟化平台和云环境部署,能够灵活适应不同规模的业务场景。同时提供标准API接口,便于与现有安全体系集成,形成统一的安全运维管理。
产品设计严格遵循国家网络安全、数据安全相关法律法规要求,提供完整的审计日志和风险评估报告,帮助用户满足等级保护、数据安全法等合规要求。
核心功能
l虚拟引擎防护机制
通过虚拟化技术隐藏真实数据库类型、地址与端口,实现"数据可用不可见"。
有效隔绝针对已知/未知数据库漏洞的攻击,包括0day漏洞利用和勒索软件。
l私有SDK与安全通道
提供私有SDK集成至业务应用中,通过私有加密协议实现数据传输加密 。
仅允许通过安全驱动访问指定开放端口,阻断非授权访问路径。
l多维度安全策略
防SQL注入:内置SQL语法分析与行为建模,识别并阻断恶意SQL指令。
防篡改与CC攻击:基于访问频次与应用行为基线,识别异常操作并实施拦截。
透明数据加密:支持对重要数据字段进行透明加解密,支持AES、RSA及国密算法。
密钥管理体系:提供完善的密钥生成、存储、轮转与销毁机制。
l智能行为分析与审计
基于UEBA(用户与实体行为分析)技术,构建应用访问行为画像。
实时监测异常访问行为,具备告警与自动阻断能力。
提供完整的SQL执行审计与性能监控,支持安全事件追溯与分析。
实现机制
l零信任架构设计
系统以"从不信任,始终验证"为原则,所有数据访问请求均需经过身份、设备、环境等多维认证,确保每次访问的合法性与安全性。
l环境感知与进程锁定
通过私有SDK采集应用运行环境信息(如进程特征、运行上下文等),并与安全策略进行实时比对。一旦发现环境异常,立即实施访问阻断。
l协议级防护与内容校验
系统在数据库网络协议层面实施深度解析与内容校验,避免因协议逆向不完整导致的安全盲区,同时支持对传输内容的加密与脱敏处理。
l核心技术特点
虚拟化防护引擎:通过数据库虚拟化技术,隐藏真实数据库特征,有效抵御外部探测和攻击。
私有通信协议:采用专用加密协议确保数据传输安全,防止协议分析和中间人攻击。
智能行为分析:基于机器学习算法建立正常访问基线,实时识别和阻断异常操作。
透明加密技术:在业务无感知的情况下实现重要数据的加密存储和安全访问。
环境感知锁定:通过采集应用运行环境特征,确保只有可信的应用才能访问数据。
典型案例
l某省营商环境平台
业务痛点:平台汇集全省企业、政务等多类敏感数据,面临外部攻击与内部泄露双重威胁。
解决方案:部署应用数据安全防护系统,串联于业务系统与数据库之间,实现数据访问的全面管控。
实施效果:有效规避SQL注入、越权访问等威胁,保障平台数据安全合规。
l某市政府官方网站
业务痛点:官网长期遭受SQL注入、勒索病毒等攻击,数据安全风险居高不下。
解决方案:通过虚拟引擎防护与应用感知技术,构建官网与数据库之间的安全。隔离层。
实施效果:实现防0day、防注入、防篡改、防勒索的四重防护目标。
价值优势
降低攻击暴露面:通过隐藏真实数据库信息,大幅减少可被攻击的入口点。
提升威胁抵御能力:具备防0day、防勒索、防注入等多重主动防御机制。
满足合规要求:系统设计与实施符合《中华人民共和国网络安全法》《中华人民共和国数据安全法》等相关法规要求。
灵活部署与扩展:支持虚拟化、软件化等多种部署方式,具备良好的环境适应性与扩展性。
保障业务连续性:在提升安全水平的同时,确保业务系统的高可用与高性能访问。
行业验证可靠:已在政府、医疗、金融等多个行业成功部署,得到用户广泛认可。